Mestercoputer

Mestercoputer

رایانهٔ سایبَر را چو سِیَه می‌کنَم زِ بایْ‌پَسِ تو، خَندِه به گُلْگون می‌زَنَم گُفتی: اَمنیَّتِ مَن، حِصاری‌ست بُلَند مَن آن مُورِ سِحْرَم کِه خاکِ دَمَنَم!

حباب بانکی – پارت ۳ (اتصال واقعی و اجرا از پایه)

ببخشید بعد از گذشت تقریبا یک ماهه دارم این مقاله رو می‌نویسم و ادامه مقاله قبل بوده مقداری در گیر بودم حقیقت ، دانشگاه و یکسری مشکلات شخصی ولی هنوز با قدرت ادامه میدیم ‌‌. بریم سراغ اصل مطلب خب ابزارا رو شناختیم، حالا وقتشه بریم سراغ مرحله‌ی اتصال، راه‌اندازی و کار کردن واقعی با کارت‌خوان.

اینجا دیگه خبری از تئوری و حدس و گمان نیست، قراره با هم ببینیم دقیقاً چی به چی وصله، چی باید نصب کنیم و چطور ازش خروجی بگیریم.

خوب بچه ها قبل اینکه بریم سراغ کارت های بانکی نیاز که یک سری کخ تو دستگاه پز باهم بریزیم که با ساختارش آشنا بشیم ، اره احتمالا بعد این بتونید یک دستگاه پز یا همون کارت خوان رو به صورت فیزیکی هک کنید . 

۱. چی لازم داریم واسه اتصال کارت‌خوان

کابل USB به TTL (مدل‌های معروف مثل PL2303 یا CP2102)

یه کابل OTG واسه اتصال کارت‌خوان‌های USB به گوشی یا رزبری

پروگرامر CH341A واسه خوندن حافظه‌ها

یه لپ‌تاپ لینوکسی، یا ترموکس روی گوشی

ابزار باز کردن قاب، مثل پیچ‌گوشتی ریز و پنس

بریم برای ادامه مطلب 🤏😈

حمله تزریق کد به کارتخوان, تقلب بانکی آنلاین, سوء استفاده از کارت مغناطیسی, دستگاه POS آسیب‌پذیر, رمزنگاری کارت‌های بانکی, تایید تراکنش جعلی, تست نفوذ پرداخت الکترونیکی, امنیت سیستم کارتخوان, حباب مالی تقلبی, نفوذ به شبکه پرداخت

هک دوربین پارت 1

Mestercomuter Mestercomuter Mestercomuter · 19 اردیبهشت 1404 ·

خیلی ها اومدن گفتن چجوری دوربین های مداربسته و ... که تو مقاله ترس گذاشتی رو هک کردی 

ببینید دوستان ما خیلی وقتا ها واقعا لازم نیست هک انجام بدیم شل کد بنویسیم یا ... از طریق نشت اطلاعات تو متور های جستجو گر جاپومونو پیدا میکنیم ، نشت اطلاعات مگه میشه !؟ بله 

ببین مثلا همون دوربین ها بله واقعا صفحه ادمین دارن ! و واقعا رمز و پسورد میخوان اما یک سری اشتباهاتی کردن که اینجوری شده 

وقتی هدف یک‌ مثلا دوربین باشه ما با دورک های گوگل میایم و ایپی اون رو فقط جستجو میکنیم در این موارد شما بدون وارد کردن پسورد میتونید تصویر زنده بگیرید در واقع اصلا هک حساب نمیشه :

1 باز بودن پورت اشتباهی: در اکثر موارد فرض کنید پورت ۲۳ رمز میخواد ولی ۸۹ نمی‌خواد جفتشون بازن خوب اگه ما بجای مثلا ۲.۲.۲.۲:۲۳ بیایم بزنیم ۲.۲.۲.۲:۸۹ بدون پسورد و ... تصویر میگیریم ! 

2 استفاده از پسورد های دیفالت و عدم تعغیر اون باعث دسترسی میشه . 

وقتی شما دوربینی تهیه میکنید یک یوزر نیم که معمولا admin هست و یک پسورد متناسب با برند دارید همین یوزرنیم و پسورد شما مشترک بین مشتریان همون برند ! در حالت دیفالت و اگر من مدل دوربین شمارو متوجه بشم که کار بسیار ساده ای هست میتونم وارد بشم 


3. بعضی از برند ها هستند که میان و دوربین هایی که این نکات رو رعایت نکردن پاپلیک می‌کنند یعنی خود برند میاد تصویر رو منتشر می‌کنه بجز یکی از اون دوربین هایی که دیدی بقیه همه از این نوع بودن و در واقع فقط رصد میشد هک نشده بود! 

البته اون یک دونه هم وب کمه بود که آسیب پذیری پورت باز داشت ! 

شاید بتونید بگید هک ولی من هک حسابش نمی کنم چون زحمتی نداشت 

ترس 2

ترس 2

Mestercomuter Mestercomuter Mestercomuter · 15 اردیبهشت 1404 ·

منطقه 4 پاریس فرانسه 

در رصد ماست 

پیرور مقاله آزاد راه۲ و ترس  در همین وبلاگ اولین حمله سایبری آغاز شد و کنترل دوربین مداربسته ای در دست گرفته شد دوربین مداربسته نزدیک لوکیشن تارگت میباشد . 

این فعالیت غیر قانونی است. 


دوربین امنیتی دومی نیز در کشور اسپانیا و مادرید نیز درحال رصد می باشد 

این یک حمله سایبری گسترده است .


دوربین امنیتی سوم در نزدیکی کاخ سفید آمریکا در حال رصد می باشد.


دوربین امنیتی دیگر در آلمان منطقه بایرن شهر مونیخ به کنترل در آمد این دوربین وبکم یکی از دستگاه ها است !


دوربین دیگر در نروژ در حال رصد است . 

این پست در تاریخ 15 اردیبهشت ماه 1404 نوشته شده و در ساعات 

3:20 تا 6:17 نوشته شده

و پیوست مقاله 

پست (ترس) را از وبلاگ (Mestercoputer) در بلاگیکس بررسی کنید

 https://mestercomputer.blogix.ir/post/25

می‌باشد . 


معرفی ابزار و محصول جدید در فروشگاه

سلام خدمت دوستان عزیز چند وقتی نبودم در گیر بودم ایشلا با قدرتی بیشتر به برسی دنیا هک هم میپردازیم اگه برسم فردا یا پس فردا مقاله حباب بانکی هم پارت بعدیش منتشر میشه احتمالا تا ۴ پارت دیگه هنوز  داشته باشیم 

یکم درگیر بودم این چند وقت نرسیدم وبلاگ مطلب بزارم از تمام عزیزانی که تا این لحظه هنوز همراه ما بودن تشکر میکنم ، 

بریم سراغ اصل مطلب چند روز پیش یکی از دوستان در ایمیل که حالا ایشون 

هم از طریق همین وبلاگ باهامون آشنا شدن یک ایمیل برای بنده ارسال کردن که اره یک فایل حالا zip یا rar دارم و خیلی اطلاعات داخلش برام مهم و بک آپ یک جایی هست ! که گیرم و ... خلاصه 

این شد که تصمیم گرفتم یک ابزار فوق حرفه ای بسازم براش البته ورژن رایگان هم بهش گفتم تا کارش راه بیفته و اسمش haydra هست که فرایند کرک رو انجام میده ولی نیاز به پسورد لیست و ... و خوب اومدیم پسورد لیست شما 

هم کامل نبود یا قدرت لازم رو نداشت حالا چی ؟ 

اینجا یکم پز ابزارمون رو بدم که بدون نیاز به پسورد لیست هست و یک ترکیب 

از دوتا حمله در سطح کرک پسورد هست که ترکیب این دوتا حمله در کنار هم باعث میشه هر فایلی با هر کارکتری بدون محدودیت ( البته شامل ایموجی استثنا نمیشه 😂)

شکسته بشه و باز بشه 

برای خرید این ابزار میتونید کلیک کنید تا به فروشگاه مراجعه کنید 

درنظر داشته باشید که طبق حفظ قوانین و سیاست بلاگیس که وبلاگ ماهم از همین ارائه دهنده داره استفاده می‌کنه مجبور به تشکیل حساب معتبر در بلاگیس دارید علت تشکیل این حساب اینه که در پلتفرم بلاگیس کلاه برداری صورت نگیر و در صورت بروز مشکل راهی برای پیگیری داشته باشید . 

پس اگه وارد صفحه تشکیل حساب یا لاگین بلاگیس شدین نترسید 😂

اینو برای دوستانی که از گوگل یا متور های جستجو گر گفتم دوستایی که تازه دارن با ما آشنا میشن.

ضمنا این ابزار به علت خطر بالایی که داره باید در شرایط قانونی استفاده بشه . 

دوستانی هم که می‌خوان هویتشون افشا نشه ولی ابزار رو بخرن از طریق ایمیل با ما تماس بگیرن تا راهنمایی شون کنیم . 

ایمیل : IT_IRhackeyTEM@proton.me

با تشکر 

Mestercoputer black hat 

حباب بانکی پارت 2 _ شناخت ابزار

خب، این روزا دیگه کارت‌های بانکی جزو جدایی‌ناپذیر زندگی‌مون شده. ولی متاسفانه همونطور که کارت‌های بانکی به زندگی ما ورود پیدا کردن، هکرها هم راه‌های مختلفی پیدا کردن که از این کارت‌ها سو استفاده کنن. یکی از رایج‌ترین روش‌ها، دستکاری موجودی کارت یا به عبارتی همون حباب بانکی هست. حالا می‌خواهیم با هم بررسی کنیم که هکرها از چه دستگاه‌ها و ابزارهایی برای این کار استفاده می‌کنن. این ابزارها از نظر من، خیلی جذابن، ولی به هیچ عنوان توصیه نمی‌کنم ازشون استفاده کنید، چون خطرات خیلی زیادی داره.

نام اصلی این فرایند Banking Bubble هستش 

پس حرف آخر رو اول زدم اگه خریدی یواشکی ازش استفاده کن تو مقاله بعدی شاید یک تعدادی شون رو بگم از کجا تهیه کنید ( شاید ) 


اگه میخوای انجام بدی باید تمام سخت افزار ها رو تهیه کنی بیا ادامه مطلب 

دقت داشته باش اگه مقاله قبل رو نخوندی یک بک بزن بخون و گرنه یاد نمی‌گیری 

پست (حباب بانکی پارت 1) 


حباب بانکی پارت 1

حباب بانکی پارت 1

Mestercomuter Mestercomuter Mestercomuter · 13 فروردین 1404 ·

از اونجایی که مقاله SS7 ترکوند تصمیم گرفتم دستمو بزار تو جاهای خطرناک 

درمورد حباب های بانکی شنیدن نه ؟ 

کارت هایی که موجودیشون به دریا وصله 

خیلی ها احتمالا دیدن شاید و لی مقاله ای نتونستین پیدا کنید 

پس سری مقاله هک وب با ایمیل یکم عقب میفته انتشارش 

و مقاله سریالی ساخت حباب های بانکی رو شروع میکنیم 

من mestercoputer هستم و اینجا بلاگیسه 

و شما دارید به اولین مقاله خطرناک این وبلاگ  تو سال احتمالا 1404 نگاه 

می‌کنی ، تلاش میکنم بعد خوندن این مقاله شاید شاید تونستید 

موجودی کارتتون رو به دریا وصل کنید 

بلاخره هک کردن آسون نیست و کار هرکس هم نیست 

بیا ادامه مطلب .

ابزار هک وب _ استخراج هش صفحه ادمین

هش چیه و چرا اهمیت داره؟

هش یعنی چی؟

یه وقتی شما پسوردتون رو می‌زنید، سیستم به جای اینکه پسورد واقعی شما رو ذخیره کنه، یه کد به اسم هش از اون می‌سازه. این هش یه نوع کد ریاضی هست که از پسورد شما به‌طور منحصر به فردی ساخته می‌شه. این یعنی حتی اگر کسی به این هش دست پیدا کنه، نمی‌تونه به راحتی به پسورد اصلی شما پی ببره.

مثلاً فرض کنین شما پسورد "123456" رو وارد می‌کنید، سیستم این پسورد رو به یه هش تبدیل می‌کنه که مثلاً میشه:

e10adc3949ba59abbe56e057f20f883e

این هش فقط برای "123456" منحصر به فرده و کسی که هش رو داشته باشه، بدون این که پسورد رو بدونه، نمیتونه با اطمینان بگه پسورد شما چیه.

چرا از هش استفاده می‌کنیم؟

استفاده از هش به این دلیل مهمه که امنیت رو بالا می‌بره. یعنی به جای اینکه پسورد خودت رو در سیستم ذخیره کنی، سیستم فقط هش اون رو ذخیره می‌کنه. این طوری حتی اگر کسی به داده‌های سیستم دسترسی پیدا کنه، باز هم نمی‌تونه به پسورد شما دست پیدا کنه.


چه اتفاقی می‌افته وقتی هکر هش رو بدست می‌آره؟

حالا فرض کن که یه هکر تونسته هش پسورد شما رو پیدا کنه. این هش به‌خودی‌خود به هکر کمک نمی‌کنه چون از طریق هش نمی‌تونه بفهمه پسورد شما چیه. ولی اگر هکر بتونه از روش‌های خاصی استفاده کنه، می‌تونه هش رو به پسورد واقعی تبدیل کنه.

روش‌های شکستن هش و پیدا کردن پسورد اصلی

1. حمله Brute Force: این حمله خیلی ساده است؛ هکر همه ترکیب‌های ممکن از حروف، اعداد و نمادها رو امتحان می‌کنه تا بفهمه کدوم یکی هش شما رو تولید می‌کنه. این روش زمان زیادی می‌بره، ولی اگه پسورد شما ساده باشه، هکر به راحتی می‌تونه اون رو پیدا کنه.


2. حمله دیکشنری (Dictionary Attack): هکر یه لیست از پسوردهای رایج مثل "123456" یا "password" داره و می‌ره هش هر کدوم رو بررسی می‌کنه. اگه هش یکی از این پسوردها با هش شما یکی شد، پسورد واقعی رو پیدا کرده.


3. حمله معکوس (Reverse Hashing): توی این حمله، هکر از ابزارهایی استفاده می‌کنه که هش‌ها رو به پسوردهای اصلی برمی‌گردونن. مخصوصاً وقتی از الگوریتم‌های ضعیفی مثل MD5 یا SHA1 استفاده بشه، این روش خیلی راحت جواب می‌ده.


4. حمله Rainbow Table: توی این روش، هکر از جدول‌های آماده‌ای استفاده می‌کنه که هش‌های مختلف رو از پسوردهای معروف می‌سازن. این جداول به هکر کمک می‌کنن تا هش شما رو سریع‌تر پیدا کنه.


چطور هکرها وارد سیستم می‌شن؟

فرض کنین هکر موفق شده پسورد شما رو پیدا کنه. حالا ممکنه بخواد وارد حساب کاربری شما بشه. اینجا هکر از روش‌های مختلفی برای نفوذ به سیستم استفاده می‌کنه.

حملات XSS (Cross-Site Scripting)

هکر می‌تونه از حملات XSS استفاده کنه که در اون کدهای مخرب به صفحات وب تزریق می‌شه. این کدها می‌تونن کوکی‌ها یا سشن‌ها رو سرقت کنن و به هکر این امکان رو بدن که وارد سیستم بشه حتی بدون اینکه پسورد بدونه.

حملات SQL Injection

اگه سیستم به SQL Injection آسیب‌پذیر باشه، هکر می‌تونه از این حمله استفاده کنه تا درخواست‌های پایگاه داده رو دستکاری کنه و به اطلاعات حساس مثل پسوردها یا هش‌ها دسترسی پیدا کنه.

بایپس کردن سیستم‌های احراز هویت

هکر می‌تونه با استفاده از روش‌های خاص مثل بایپس کردن سشن‌ها وارد سیستم بشه و دسترسی به حساب‌های حساس مثل حساب ادمین پیدا کنه.


تایمینگ اتک (Timing Attack)

حمله تایمینگ اتک چیه؟

حمله تایمینگ اتک یه روش جالب و خطرناک برای شکستن هش‌هاست. توی این روش، هکر از زمان واکنش سیستم برای پیدا کردن پسورد یا هش استفاده می‌کنه. وقتی سیستم داره هش‌ها رو مقایسه می‌کنه، ممکنه زمان بیشتری رو برای مقایسه هش‌هایی که مشابه هستن صرف کنه. هکر می‌تونه این تفاوت زمانی رو اندازه‌گیری کنه و به این ترتیب بفهمه کدوم بخش از هش‌ها مشابه هستن.

چطور هکر از تایمینگ اتک استفاده می‌کنه؟

هکر با بررسی تفاوت‌های زمانی، می‌تونه به تدریج بفهمه که کدوم بایت‌ها در هش‌ها مشابه هستن. اینطوری به مرور زمان و با کمک تفاوت‌های زمانی، هکر می‌تونه پسورد اصلی رو پیدا کنه.


در کل یقیناً در آینده آموزش هر کدوم رو جدا می‌زارم و مفصل درموردش حرف می‌زنیم این مقاله یک پایه ای فعلا 

چون نمیخواستم تبلیغاتی حرف بزنم و ... کسی که بلد نیستم یک چیزی یادبگیره 

ادامه مطلب اگه میای برای دانلود ابزار هکمونه که بچه های خودمون طراحی کردن من و چند نفر دیگه احتمالا موقع اجرا خواهید دید و پولیع رایگان نیست 

لاینسس داره و .... و خوب رایگان آموزش این چیزا رو میدم ولی بدون ابزار کارتون سخت میشه ابزار هایی که ما طراحی کنیم پولیه فعلا رایگان نیست 

ولی تو مقاله آموزشی رایگان هاشو میزاریم ، 

که منسوخ شدن و خوب فقط برای یادگیری.

بیا ادامه مطلب جهت ارائه لینک دانلود قانونی ابزار. 
خاطره و آموزش ترفند

خاطره و آموزش ترفند

Mestercomuter Mestercomuter Mestercomuter · 5 فروردین 1404 ·

سلام عیدتون مبارک چند وقتی در گیر بودم شرمنده فعلا یک مقاله کلی بریم تا بعد . 

آقا میخوام بهتون یاد بدم چجوری یک سری برنامه هارو که اجازه بستنش تو ویندوز ندارین ببندید و در واقع حذف کنید 

چند روز پیش یک جا رفتیم که بنده خدا ادعاشم میشد تو زمینه هک من حس کردم یکم طرف حرفه ای در سطح مثلا  یک چسه بالا تر از یکی از دوستان  

که نمیخوام تبلیغشو بکنم یا باعث بشم شاخک های دوستان تکون بخوره پس اسمشو نمیگم . 

در کل چون میدونم وبلاگ رو میخونه عدد موردعلاقش 32 هست 😂

در کل بر گردیم به بحث مون . 

بعد حاجی بهش گفتم تو که آنقدر ادعات میشه با لپ تاپ خودت فقط با cmd یک وای فای رو هک کن 🙄

شدنیع قبلا مقالشو گذاشتم یک اپدیتم براش میدم به زودی 

یهو آومد یک برنامه رو ببنده ویندوز بهش گفت نمیشه 😂 برنامه هم برنامه خود مایکروسافت بود گفتم ولش همینو ببند من وای‌فای رو میزنم نظرت چیه 

آقا این هر کاری کرد نتونست فهمیدم نه چیزی بارش نیست. 

دوستان قبل اینکه هک کار کنید باید کار کرد و نحوه کار کردن سیستم عامل تونو بدونید ، اگه اون برنامه ویروس یا هرچی بود چی ؟ 

وای میستی نگاش کنی !؟ نه ؟ 

یک هکر باید یاد بگیره که اول هک نشه یا برنامه ای سده راهش نشه 

بنابراین تصمیم گرفت اینو و نحوه حذفشو یادتون بدم حتما تمرین کنید . که ملکه دهنتون بشه بچه ها 

بیاید ادامه آموزش .

متاسفانه افراد عادی مجوز دسترسی به این بخش را ندارند. 

این ب ش مربوط ایمیل های ارسالی که شاید دوستان از طرف سامانه ما دریافت کرده باشند است . 

نگران نباشید خطرناک نیست . صرفاً بخشی از سئو بلک محسوب میشود . و داریم بازدید رو استیبل میکنیم 

tem.mr

آپدیت جدید بلاگ

Mestercomuter Mestercomuter Mestercomuter · 7 آذر ·

RSS فعال کردیم کسایی که میخوان رفلنس بدن در بخش url میتونن پیداش کنن کم کم کل بلاگ رو RSS های مختلف میازریم فعلا تو صفحه اصلی یک دونه مربوط به ss7 که لینکاش عوض شده و به صفحه دیگه ای منتقل شده به زودی یک پارت دیگه حباب بانکی میزازیم و بعد حدود یک هفته حباب بانکی هم به صفحه مربوطه می‌ره و پایین بلاگ rss میمونه و یک لینک رفرالم در بخش پیوند ها مون 

اطلاعیه

Mestercomuter Mestercomuter Mestercomuter · 3 آذر ·

با سلام مقالات مربوط به SS7 و حملات مخابراتی به علت درخواست مقامات از صفحه اول بلاگ به دلایل امنیتی حذف به 

این آدرس SS7 ATTACK  منتقل شد . این صفحه تا ماه آینده نیز حذف خواهد شد. با تشکر 

گفتمان و آموزش پاک‌سازی متادیتای عکس

قبل از شروع لازم بود یکم درد دل کنم . 

سلام و درود به همه دوستان گل که همیشه با انرژی بالا پیگیر مطالب هستید 🙏
قبل از اینکه بریم سر اصل مطلب و وارد بحث "متادیتای عکس" بشیم، بذار چندتا نکته مهم رو از ته دل باهاتون درمیون بذارم...

ببینید رفقا، واقعاً از حمایت‌هاتون ممنونم، ولی یه موضوعی هست که نمی‌تونم نگم.
توی این مدت کلی ایمیل داشتم که بعضیاش واقعاً عجیب بودن! مثلاً:
«داداش آموزش حباب بانکی رو بفرست!» یا «چجوری حباب بانکی بزنیم؟!»
😐 رفیق جان... اینجا مدرسه هکری نیست، اینجا وبلاگیه برای آموزش‌های فنی، اونم قانونی و با هدف رشد علمی.

بارها گفتم و بازم می‌گم:
ایمیل‌های درج‌شده فقط برای همکاری، ایده، پیشنهاد یا پروژه‌های امنیتی خاص هستن. نه واسه اینکه بگید فلان چیزو هک کن، یا فلان ابزار فیک می‌خوام!
من به همه ایمیلاتون سر زدم و از وقتی که برای خوندن مطالب گذاشتید ممنونم. ولی با احترام کامل، لطفاً توقع پاسخ نداشته باشید مگر اینکه برای همکاری حرفه‌ای واقعی پیام داده باشید، اونم با شرایط مشخص.

اینجا ما دنبال فروش پک هک نیستیم، ابزارهایی که می‌بینید با زحمت تیم خودمون ساخته شدن، نه دزدی از گیت‌هاب یا ترجمه کورکورانه. ما فقط هزینه توسعه ابزار رو دریافت می‌کنیم، نه فروش رویاهای شبانه! 😎

اگه دنبال جادو هستی یا فکر می‌کنی با یه مقاله قراره تبدیل شی به نابغه‌ی هک، از همین الان این صفحه رو ببند و برو دوره بخر! اینجا وقت تلف کردنه برات. ما قراره کسی رو تربیت کنیم که فکر کنه، تحلیل کنه، و بتونه بسازه. نه هکری که دنبال راه دور زدن ATM با دوتا اسکریپت تلگرامیه...

راجع به SS7 هم بگم، بله بعضی‌ها گفتن تونستن روی لوکال جواب بگیرن، دمشون گرم. ولی همون‌جا هم گفتیم:
لوکال یعنی آزمایشگاه. با دنیای واقعی فرق داره. دنیای واقعی نیاز به تجربه، تحقیق و سطح بالای دانش داره. نه فقط یه ابزار آماده.

البته تعداد محدودی هم گفتن با روش fack gsm زدن در دنیای واقعی و فضای مشخص و محدود.

پس وقتی از حباب بانکی می‌نویسیم، از دید آموزشی و تستی می‌نویسیم. در مورد دنیای واقعی فقط صحبت می‌کنیم، چون قانون همینه. هرکی هم علمشو داره، خودش راهش رو بلده. ابزار کامل و جادویی هم برای این کار وجود نداره، فقط دروغ فروش‌ها دارن همچین چیزایی رو تو پاچه ملت می‌کنن!

یه سریا هم پیام دادن که «چک دارم، طلبکار دارم، حسابمو ببند» و ... رفیق! با احترام، مشکلات شخصی شما محترمه ولی ربطی به این وبلاگ نداره. اینجا نه چک پاس می‌شه، نه حساب هک، نه موجودی فیک تولید می‌کنیم.

ولی شاید مثل دوستان مون که در ss7 بودن تعدادی محدود که واقعا دنبال یادگیری هستن با این آموزش ها بتونن تو دنیای واقعی هم انجام بدن .

🔐 ما آموزش آزمایشگاهی و علمی می‌دیم، بر پایه قانون. هیچ‌کس قراره نه هک خلاف قانون انجام بده، نه بسترش اینجاست.

و در آخر هم بگم که این وبلاگ برای دل خودمه. چون دیدم محتوای فارسی تو این زمینه‌ها کم هست، گفتم خودم بسازم.
ما روی دامنه‌ی ایرانی هستیم و موظفیم قوانین کشور عزیزمون، ایران، رو رعایت کنیم. اینجا دارک‌وب نیست، اینجا کسی آموزش جرم نمی‌ده.

اگه اینو خوندی و باهاش مشکلی نداری، دمت گرم و خوش اومدی.
حالا بریم سر اصل مطلب: آموزش دیدن و پاک کردن متادیتای عکس 📸
و ببخش که اولش یه کم طول کشید، ولی لازمه بود این حرفا زده بشه. ✊


Amrican war

Mestercomuter Mestercomuter Mestercomuter · 2 تیر 1404 ·

اهداف جدیدی در ایالت متحده آمریکا مرا صدا میزند 

منتظر ما باشید. 

هکران ایرانی

The new goals in the United States are calling me.

Stay tuned.

Iranian hackers.


ملت غیور جمهوری اسلامی ایران

توجه فرمایید تیم های هکری ایرانی شبانه روز در حال رهگیری و انجام عملیات های سایبری ناشناس تا قبل از این تداخل ها بود 

این حملات سایبری گروه های هکری متخاصم برای قطع دسترسی ما به اینترنت به خاطر حجم حملات ماست . 

اکنون بخاطر این بازی کثیف تنها یکی از حملات را افشا میکنیم 

دوربین های هایک ویژن پروی اسرائیل هک شد 
توسط زیر زمین سایبری ایران 
اتحاد هکران ایرانی 
https://abrehamrahi.ir/o/public/stOItkvH/

توجه کنید این تداخل اینترنتی هیچ ربطی به دولت یا نظام جمهوری اسلامی ایران ندارد و هکران رژیم صهیونسیتی باعث این کار هستند که شناسایی شان به لطف خداوند متعال امکان پذیر شد و تیم هکری ما لیست کامل آنها را دارد 

و به نهادهای امنیتی اعلام کرده 

آنها با انجام این حمله خواستند تا دست مارا ببند کمی موفق بودند اما به محض اتصال به اینترنت جهانی حملات ما ادامه خواهد داشت. 

پمپ بنزین های اسرائیل نیز هک شده و تا زمانی که پمپ بنزین ها کار نمیکند صدای ما روشن است. ( با تشکر از گاردیم ) 

تیم هکری گاردیوم نزدیک به یک سال پیش پمپ بنزین های اسرائیل را هک کرده بود و حال آنها دارند احساس می‌کنند . 

#هکران_ایران 

حملات سایبری

Mestercomuter Mestercomuter Mestercomuter · 26 خرداد 1404 ·

اهداف بزودی از دسترس خارج خواهند شد 

حمله خود جوش 

اهداف اسرائیل برای ddos

وبسایت‌های رسمی اسرائیل:  

-دولت اسرائیل https://www.gov.il

- وزارت دفاع اسرائیل (IDF)  https://www.idf.il/en

- وزارت دفاع (امور نظامی و امنیتی)    https://www.mod.gov.il

ضمنا 

وقتی این وبلاگ دیدید  اگه خبری اومد که حرومی ها از پناهگاه با دستور هکر ها خارج شدن کار ما بوده 😈


توجه توجه

Mestercomuter Mestercomuter Mestercomuter · 26 خرداد 1404 ·

در شرایط حال حاضر در کشور عزیزمان ایران ، وبلاگ و نویسنده وبلاگ اعلام میدارد که در حال هک سامانه های اسرائیل می باشد و پاسخ ها و پست گذاری ها محدود می‌شود در شب گذشته وبسایت های حیاتی اسرائیل زیر آتش و بمباران ddos گروه زیر زمین سایبری ایران بود 

در شرایط حاضر به این نکته دقت کنید 

لطفاً از برخورد ها در شهر خودتون تصاویر نگیرید 

از مکان های حساس به هیچ وجه عکس ، ویدیو نگیرید به عنوان یک هکر 

هیچ عکسی منتشر نکنید ! 

🚨🚨 چرا باید از انتشار تصاویر تو شبکه‌های مجازی خودداری کنیم.

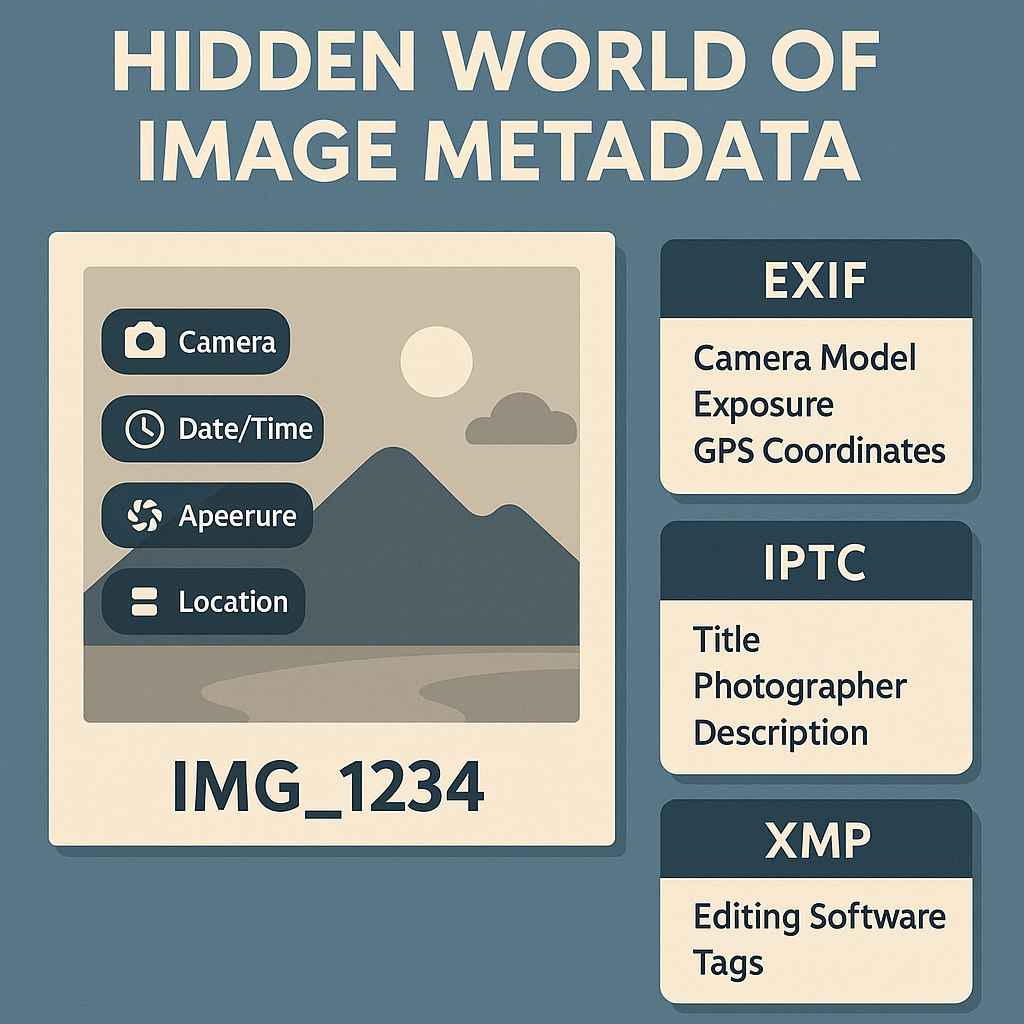
وقتی عکسی با گوشی می‌گیرید، داخل فایل عکس اطلاعاتی پنهان مثل موقعیت مکانی (GPS)، زمان ثبت و مدل گوشی ذخیره می‌شود که به آن متادیتا می‌گویند.

اگر این عکس یا فیلم را به صورت فایل خام در تلگرام یا جاهای دیگر بفرستید، این اطلاعات مهم هم همراه عکس ارسال می‌شود.

اسرائیل با همین اطلاعات می‌تواند محل اتفاقات حساس یا پدافند ایران را شناسایی کند، حتی اگر خود عکس چیز خاصی نشان ندهد.


لطفاً نشر بدید آموزش دیدن متا دیتا تصویر رو به زودی می‌زارم 


تیم تخصصی مستر کامپیوتر جهت گسترش فعالیت‌های خود در زمینه امنیت سایبری، توسعه وب و سئو، از افراد توانمند و علاقه‌مند دعوت به همکاری به‌صورت پروژه‌محور می‌نماید.

زمینه‌های مورد نیاز:

تست نفوذ و امنیت وب‌سایت‌ها

تحلیل آسیب‌پذیری و شناسایی تهدیدها

سئو و بهینه‌سازی حرفه‌ای سایت

طراحی و پیاده‌سازی رابط کاربری

تولید محتوای تخصصی حوزه امنیت

پشتیبانی فنی و رفع اشکال


شرایط همکاری:

پرداخت‌ها به‌صورت کامل پروژه‌محور و طبق توافق قبل از شروع هر پروژه انجام می‌شود

افراد با مهارت، مستقیماً وارد پروژه‌های فعال می‌شوند

برای افراد مبتدی، امکان کارآموزی واقعی داخل تیم وجود دارد؛ پس از ارزیابی و کشف استعداد، در پروژه‌های مناسب مشارکت داده می‌شوند

این همکاری مناسب کسانی‌ست که به یادگیری، رشد فنی و تجربه عملی علاقه‌مند هستند


در صورتی‌که به فعالیت حرفه‌ای در کنار تیمی پویا و فنی علاقه‌مند هستید، از طریق راه ارتباطی زیر پیام دهید.

ارتباط با ما:

it_irhckytem@zohomail.com

واحد استخدام.

سلام مقاله ای در آینده

Mestercomuter Mestercomuter Mestercomuter · 21 فروردین 1404 ·

یعنی تو روحوتون که فقط دنبال کثافت کاری هستین 😂🧐

بابا یکم آدم باشید حداقل سعی کنید ادایه آدم خوب هارو. در بیارین 

یکی از دوستان پیام داده یک چیز باحال معرفی کن رت باشه خودش بسازه 

بدم یارو نصب کرد هاید بشه امنیت گوشی و گوگل پلی و ... هم شناساییش نکنن

اولش رفتم ببینم همچنین مقاله ای گذاشتم مرور خاطرات کردیم تو وبلاگ یک ۱۰ تایی غلط املایی ما داشتیم اون موقع بحثمون همچنین زیاد تخصصی نبود 

بیشتر شبیه این جوجه هکر ها داشتیم برخورد میکردیم اومدم یواش یواش بالا تر دیدم دوسه تا مقاله نیاز به اصلاح فنی داره و... 

چه دورانی بود یادش بخیر. 

ولش کن امیر جان حقیقت اون چیزی که میخوای مال همون دوران یکی بوده خوب تو آرشیو هم نگاه کردم دیدم مقاله ای درموردش ننوشتم متاسفانه 

مشکلی که هست FBI سازنده و منتشر کننده اون برنامه رو دستگیر کرده 

ولی از دارک وبی جایی ببینم میتونم یک لینک دانلود برات پیدا کنم 

که بعد سوییچ کنیم روش و بهت بگم چی کار داره 

چون حس کردم بدرد همه میخوره این یعنی تعداد این افراد تو این یک هفته خیلی بود اینو میخواستن تو پلتفرم های مختلف با من و خوب گفتم اینجا هم جوابتو بدم هم بزارم تو ویرایش دوستان بدونن قرار همچنین چیزی رو بزاریم 

در موردش هم فقط یک جا صحبت شده من بهش میگفتم عقاب ولی اسم اصلیش آمفت بود 

که می‌زارم 


دوستانی که میگنن آقا قطعات ss7 رو خریدیم چجوری وصل کنیم خیلی دوست داشتم بهتون حقیقت یک جوری بگم اینجا 

یعنی حقیقت عکسی بزارم ویدیو بزارم ولی دامنه ایرانی و آرائه دهنده وبلاگ هم یکم ..‌‌ اره گفتم از کس دیگه ای بزارم دیدم پخش کردن و آموزش این هم جرمه 

ولی نقشه مدار بستن جرم نیست 😂


نقشه اتصالات ss7 

بقیش با خودتون به من ربطی نداره ( احتمالا ابزار های گفته شده چیزی که اینجا می‌بینید نباشن یا اونا بیشتر باشن صرفا یک دیدگاه کلی 

بستنش با خودتون دیگه )

┌────────────────────┐
│     پریز برق       │
└────────┬───────────┘
         │
         ▼
┌────────────────────┐
│ آداپتور 5V 3A USB-C│
└────────┬───────────┘
         │ (کابل USB-C)
         ▼
┌──────────────────────────────┐
│ Raspberry Pi 4               │
│                              │
│ ┌──────────────────────────┐ │
│ │ پورت USB-A (نوع 3 یا 2) │◄────────────┐  
│ └──────────────────────────┘ │          │
└──────────────────────────────┘          │ کابل USB بلند
                                          │ (Type-A به Micro-B)
                                          ▼
                           ┌──────────────────────────────┐
                           │        HackRF One            │
                           │                              │
                           │ ┌──────────────────────────┐ │
                           │ │ پورت Micro-B USB (دریافت │◄┘
                           │ │ برق و دیتا)              │
                           │ └──────────────────────────┘
                           │
                           │ ┌──────────────────────────┐
                           │ │ پورت SMA-F برای آنتن     │◄────────────┐
                           │ └──────────────────────────┘              │ کابل SMA بلند
                           └──────────────────────────────┘            ▼
                                                ┌────────────────────┐
                                                │     آنتن GSM       │
                                                │ (900MHz یا 1800MHz)│
                                                └────────────────────┘


این نقشش بود احتمالاً گیج بشید 

میشه این: 

آداپتور USB-C → Raspberry Pi (تغذیه برق)
Raspberry Pi → HackRF One (کابل USB بلند، دیتا + برق)
HackRF One → آنتن GSM (کابل SMA بلند)